
PC 使用周期正在延长: 为什么企业设备安全需要被重新重视?
AI PC(人工智能个人电脑)正在成为新一轮个人计算设备发展的重要方向。然而,随着内存与存储成本上涨,加上 AI PC 对计算性能与硬件规格提出更高要求,PC 价格也持续受到影响。对企业而言,除了评估新一代设备的导入时机,也开始重新思考现有设备的使用年限与更新策略。如何延长设备的使用价值,正逐渐成为企业 IT 管理的重要议题。
根据 Gartner 2026 年的预测,受到 DRAM 与 SSD 等关键零部件成本上涨影响,2026 年 PC 平均售价预计较 2025 年提高约 17%;另一方面,企业买家的 PC 使用寿命预计延长约 15%。Gartner 于 9 月发布的 Device Lifecycle(设备生命周期)研究也进一步指出,硬件成本、内存供应,以及 AI PC 的快速发展,正在改变企业原有的设备生命周期策略。
随着设备成本提高,企业的换机策略也不再只是按照固定年限进行,而需要重新思考如何延长现有设备的使用价值,并管理不同世代的 IT 资产。随着设备在企业中的使用时间拉长,除了性能、维护与软件更新之外,如何在更长的生命周期中维持适当的物理安全,也成为设备管理需要关注的一环。
从固定换机走向灵活管理
企业重新思考 Device Lifecycle
过去,企业通常会根据设备年限、性能需求与 IT 预算,建立相对固定的更新周期。然而,当硬件价格与技术发展速度同时发生变化,这种模式也开始面临新的挑战。一方面,新一代 AI PC 持续进入市场,企业需要评估哪些工作场景真正需要更高的 AI 计算能力;另一方面,仍能满足日常工作需求的现有 PC,也未必需要立即淘汰。因此,企业设备管理正在从单一的“几年换一次”,逐渐走向更加灵活的生命周期策略。
不同部门可能采用不同的更新周期,高性能需求的用户优先导入新设备,一般办公设备则延长使用时间;部分设备也可能在重新配置后,转移至不同部门或应用场景继续使用。
这意味着未来企业 IT 环境中的设备组成可能更加多元。新一代 AI PC、高端笔记本电脑与现有设备同时存在,不同品牌、年份与硬件结构的设备,也可能需要被管理更长的时间。
Device Lifecycle 因此不再只是采购与淘汰的时间表,而是涵盖采购、部署、使用、维护、重新配置到最终退役的完整过程。设备生命周期延长后,企业真正需要思考的,是如何让每一项 IT 资产在更长的使用时间中持续发挥价值。
当 IT 资产使用得更久
安全管理也需要延伸
企业谈到 PC 安全时,通常首先想到的是数据加密、账号权限、Endpoint Security(端点安全),以及各种 Cybersecurity(网络安全)措施。但在实际工作环境中,笔记本电脑、显示器、台式电脑与其他终端设备,本身也是具有价值的实体资产。
特别是当企业导入更多 AI PC、高端笔记本电脑或专业用途设备时,设备承载的不只是硬件采购成本,也包括软件环境、用户设置、工作数据,以及重新配置设备所需要投入的时间与管理成本。当这些设备部署于开放式办公空间、共享办公区、学校、门店、展示空间或其他多人使用的环境时,Physical Security(物理安全)便成为 IT Asset Protection(IT 资产保护)中值得关注的一环。
数字安全保护的是设备中的数据与系统;物理安全则着重于设备本身,降低设备遭未经授权移动或取走的风险。两者并非相互取代,而是从不同层面共同构成企业设备安全。尤其随着 PC 使用周期延长,设备可能经历用户更换、位置调整或重新配置,原有的安全方式是否仍符合新的使用场景,也需要在 Device Lifecycle 中持续被检视。换句话说,当设备使用得更久,Physical Security 也需要延伸至更长的设备生命周期。
设备规格日趋多元
Physical Security 也需要更具灵活性
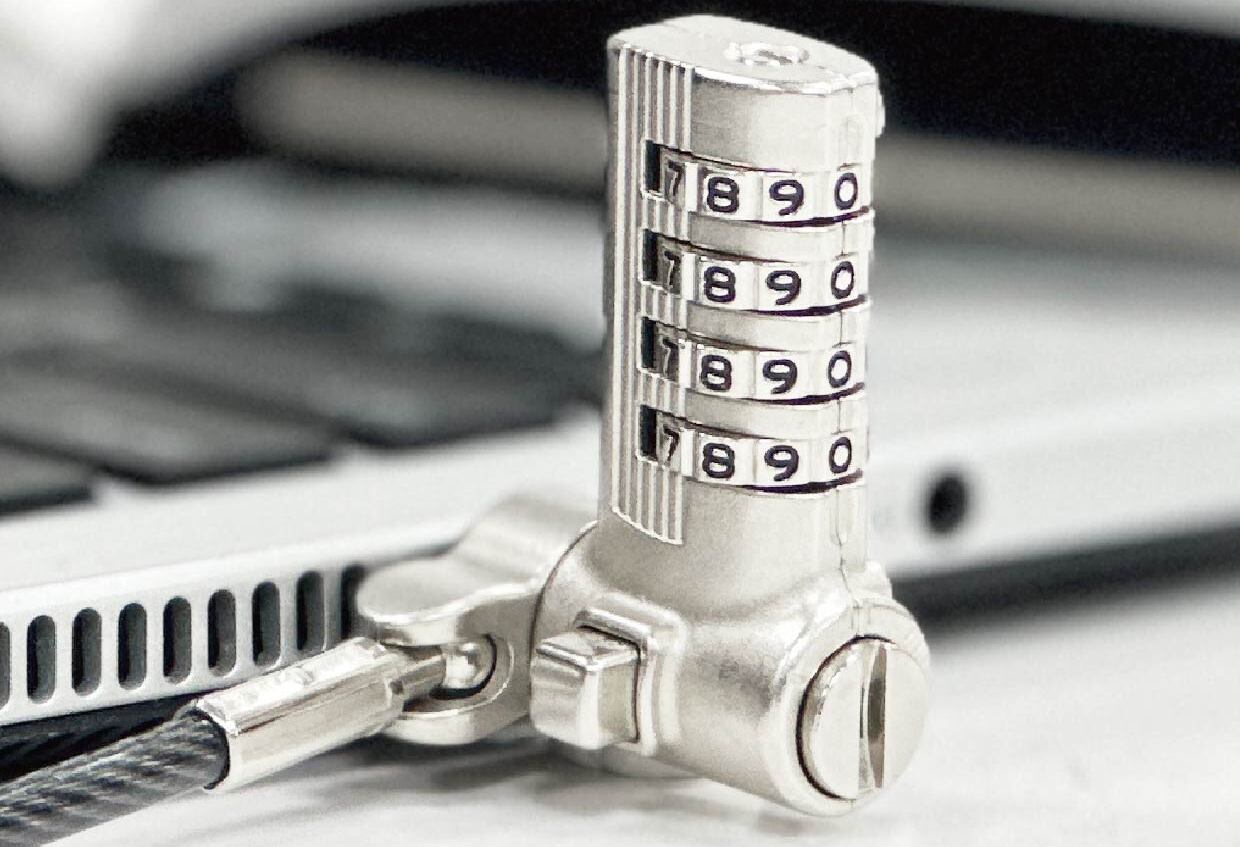
除了设备使用时间变长,笔记本电脑本身也在持续变化。随着机身朝轻薄化发展,目前市场上的 Security Slot(安全锁孔)已不再只有单一规格。从传统 Standard,到 Nano、Wedge 等不同设计,不同品牌与产品系列可能采用不同的物理安全接口;部分 MacBook 等设备则未配置传统 Security Slot,需要通过其他结构提供物理防护。
当新旧世代 PC 在企业中共存更长时间,IT 人员面对的可能不再是单一规格的设备,而是不同品牌、Security Slot 与机身结构同时存在的环境。除了设备结构,实际的管理方式也有所不同。例如,个人工作设备可能更偏好无需另外保管钥匙的密码设计;企业、教育机构或大规模设备部署环境,则可能更加重视钥匙管理、Master Key System(管理钥匙系统),以及不同设备规格之间的兼容性。
因此,Physical Device Security(设备物理安全)的重点,也逐渐从“选择一把电脑锁”,转向如何根据设备结构、使用环境与管理方式,配置合适的物理安全方案。针对不同企业设备与管理场景,SINOX 持续发展多元的电脑安全解决方案,通过不同的锁定机构、操作方式与管理设计,让物理防护能够更灵活地适应不同世代与类型的设备。
-
__26J138NrPG.jpg "SINOX RL2010 MacBook Pro 专用笔记本电脑防盗锁")
RL2010 Macbook通用电脑锁
从机身结构出发,针对特定 14 英寸与 16 英寸 MacBook Pro,通过可调节的固定机构提供另一种物理防护方式。低轮廓结构设计,也让设备固定后仍能保留日常使用所需的操作空间。
-
__26J13j4HHy.jpg "SINOX RL3018 三合一密码笔记本电脑防盗锁")
RL3018 万用笔记型电脑锁
采用 3-in-1 设计,可对应 Standard、Nano 与 Noble Wedge 三种常见 Security Slot。通过四位数字密码设置,用户无需另外管理实体钥匙,适合个人工作设备,以及需要灵活配置不同笔记本电脑规格的使用环境。
-
__26J13bNbz4.jpg "SINOX RL3017 三合一钥匙式笔记本电脑防盗锁")
RL3017 万用笔记型电脑锁
采用 3-in-1 设计,可对应 Standard、Nano 与 Noble Wedge 三种常见 Security Slot。并通过钥匙搭配 Push-to-Lock 方式操作。针对大规模部署场景,也可通过 Master Key System,进一步整合设备物理安全与管理需求。
从设备生命周期出发,重新思考企业设备安全
当 Device Lifecycle 延长,一套合适的物理安全方案,不只是设备采购时附加的一项配件,而是能够配合设备结构、使用环境与管理需求,在更长的设备生命周期中持续发挥作用。从 Standard、Nano、Wedge 等不同 Security Slot,到没有传统锁孔的 MacBook;从个人工作设备,到企业与教育环境的大规模部署,设备持续变化,对安全的需求也随之演进。
自 1978 年成立以来,SINOX 持续积累锁具、安全机构与电脑周边安全产品的研发及制造经验。除了现有的 Computer Security Solution,也通过 OEM、ODM 与 JDM 等合作模式,从产品设计、机构整合、测试验证到量产制造,与全球客户共同开发符合不同设备、市场及使用场景需求的安全解决方案。
从单一笔记本电脑,到企业多元化的 IT 设备环境,物理安全都应随着 Device Lifecycle 与使用场景持续调整。SINOX 持续从实际使用需求出发,探索物理安全在企业设备中的更多可能,朝着成为全球领先的安全解决方案提供商不断迈进。
