
PC 使用週期正在延長: 企業設備安全為什麼需要重新被重視?
AI PC(人工智慧個人電腦)正在成為新一波個人運算設備的發展重點,然而,隨著記憶體與儲存成本上升,加上 AI PC 對運算效能與硬體規格提出更高需求,PC 價格也持續受到影響。對企業而言,除了評估新一代設備的導入時機,也開始重新思考既有設備的使用年限與汰換策略,如何延長設備的使用價值,逐漸成為企業 IT 管理的重要議題。
根據 Gartner 2026 年的預測,受到 DRAM 與 SSD 等關鍵零組件成本上升影響 ,2026 年 PC 平均售價預估較 2025 年提高約 17%;另一方面,企業買家的 PC 使用壽命則預估延長約 15%。Gartner 於 9 月發布的 Device Lifecycle(設備生命週期)研究也進一步指出,硬體成本、記憶體供應,以及 AI PC 快速演進,正在改變企業原有的設備生命週期策略。
當設備成本提高,企業的換機策略也不再只是按照固定年限進行,而需要重新思考如何延長既有設備的使用價值,並管理不同世代的 IT 資產。隨著設備在企業中的使用時間拉長,除了效能、維護與軟體更新之外,如何在更長的生命週期中維持適當的實體安全,也成為設備管理需要關注的一環。
資料來源:Gartner, “Market Share Including ASPs: PCs, Tablets and Smartphones, Worldwide, 2Q26”
從固定換機走向彈性管理
企業重新思考 Device Lifecycle
過去,企業通常會依照設備年限、效能需求與 IT 預算,建立相對固定的更新週期。然而,當硬體價格與技術演進速度同時發生變化,這套模式也開始面臨新的挑戰。一方面,新一代 AI PC 持續進入市場,企業需要評估哪些工作情境真正需要更高的 AI 運算能力,另一方面,仍能滿足日常工作需求的既有 PC,也未必需要立即汰換,因此,企業設備管理正在從單一的「幾年換一次」,逐漸走向更彈性的生命週期策略。
不同部門可能採用不同的更新週期,高效能工作者優先導入新設備,一般辦公設備則延長使用時間,部分設備也可能在重新配置後,轉移至不同部門或應用場域繼續使用。這意味著未來企業 IT 環境中的設備組成可能更加多元。新一代 AI PC、高階筆記型電腦與既有設備同時存在,不同品牌、年份與硬體結構的裝置,也可能需要被管理更長的時間。
Device Lifecycle 因此不再只是採購與汰換的時間表,而是一段涵蓋採購、部署、使用、維護、重新配置到最終退役的完整過程。設備生命週期延長後,企業真正需要思考的,是如何讓每一項 IT 資產在更長的使用時間中持續發揮價值。
當 IT 資產使用得更久
安全管理也需要延伸
企業談到 PC 安全時,通常首先想到的是資料加密、帳號權限、Endpoint Security(端點安全),以及各種 Cybersecurity(網路安全)措施。但在實際的工作環境中,筆記型電腦、螢幕、桌上型電腦與其他終端裝置,本身也是具有價值的實體資產。
特別是當企業導入更多 AI PC、高階筆記型電腦或專業用途設備,裝置承載的不只是硬體採購成本,也包含軟體環境、使用者設定、工作資料,以及重新配置設備所需要投入的時間與管理成本。當這些設備部署於開放式辦公空間、共享工作區、學校、門市、展示空間或其他多人使用的環境,Physical Security(實體安全)便成為 IT Asset Protection(IT 資產保護)中值得關注的一環。
數位安全保護的是裝置中的資料與系統;實體安全則著重於設備本身,降低裝置遭未經授權移動或取走的風險。兩者並非彼此取代,而是從不同層面共同構成企業設備安全。尤其隨著 PC 使用週期延長,設備可能經歷使用者更換、位置調整或重新配置,原有的安全方式是否仍符合新的使用情境,也需要在 Device Lifecycle 中持續被檢視。 換句話說,當設備使用得更久,Physical Security 也需延伸至更長的設備生命週期。
設備規格走向多元
Physical Security 也需要更具彈性
除了設備使用時間變長,筆記型電腦本身也正在改變。隨著機身朝輕薄化發展,目前市場上的 Security Slot(安全鎖孔)已不再只有單一規格。從傳統 Standard ,到 Nano、Wedge 等不同設計,不同品牌與產品系列可能採用不同的實體安全介面,部分 MacBook 等裝置則未配置傳統 Security Slot,需要透過其他結構提供實體防護。
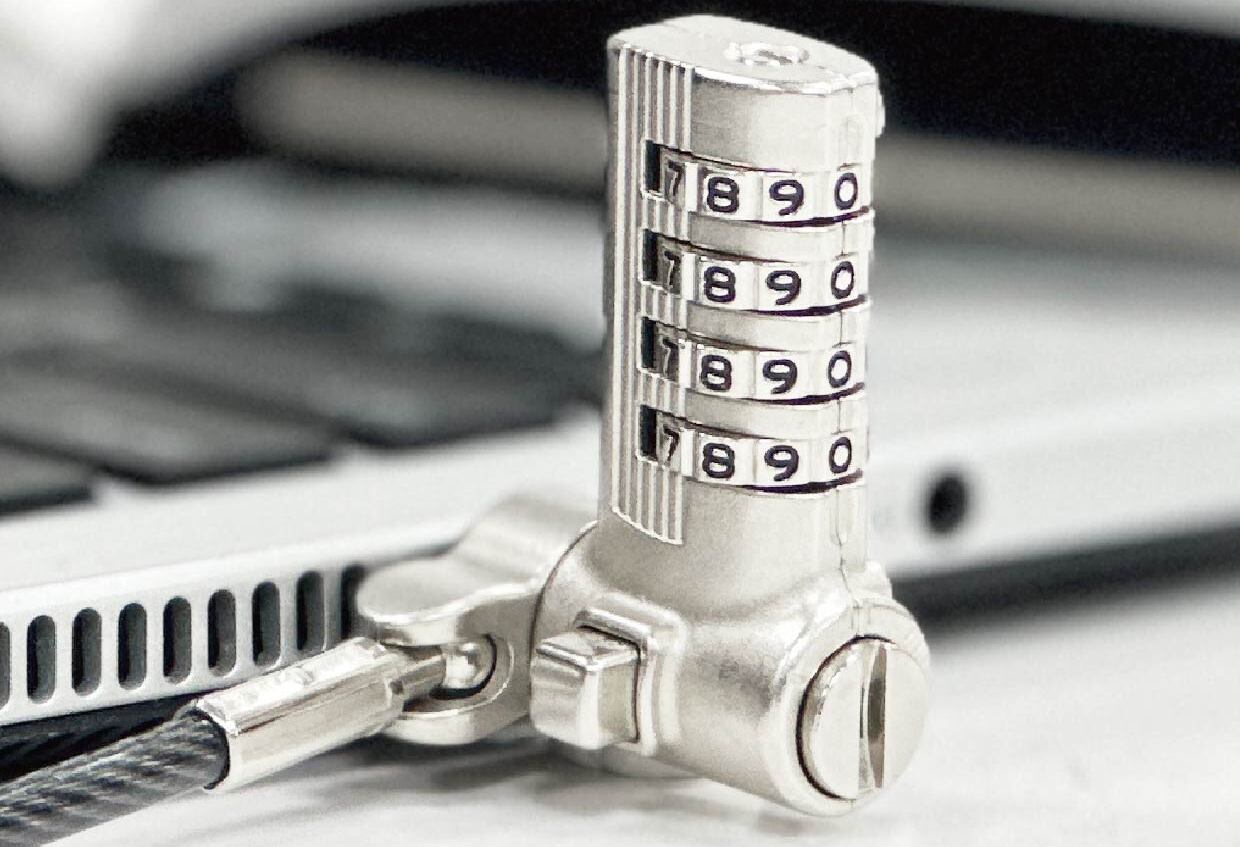
當新舊世代 PC 在企業中共存更長時間,IT 人員面對的可能不再是單一規格的設備,而是不同品牌、Security Slot 與機身結構同時存在的環境。除了設備結構,實際的管理方式也有所不同。例如,個人工作設備可能偏好不需要另外保管鑰匙的密碼設計,企業、教育機構或大量設備部署環境,則可能更重視鑰匙管理、Master Key System(管理鑰匙系統),以及不同設備規格之間的相容性。
因此,Physical Device Security(設備實體安全)的重點,也逐漸從「選擇一把電腦鎖」,轉向如何依據設備結構、使用環境與管理方式,配置合適的實體安全方案。
針對不同企業設備與管理情境,SINOX 持續發展多元的電腦安全解決方案,透過不同鎖定機構、操作方式與管理設計,讓實體防護能更靈活地因應不同世代與類型的設備。
-
__26J138NrPG.jpg "SINOX RL2010 MacBook Pro 專用電腦防盜鎖")
RL2010 Macbook通用電腦鎖
從機身結構出發,針對特定 14 吋與 16 吋 MacBook Pro,透過可調整的固定機構提供另一種實體防護方式。低輪廓的結構設計,也讓裝置固定後仍能維持日常使用所需要的操作空間。
-
__26J13j4HHy.jpg "SINOX RL3018 三合一密碼電腦防盜鎖")
RL3018 萬用筆記型電腦鎖
採用 3-in-1 設計,可對應 Standard、Nano 與 Noble Wedge 三種常見 Security Slot。透過四位數字密碼設定,使用者不需另外管理實體鑰匙,適合個人工作設備,以及需要彈性配置不同筆電規格的使用環境。
-
__26J13bNbz4.jpg "SINOX RL3017 三合一鑰匙電腦防盜鎖")
RL3017 萬用筆記型電腦鎖
採用 3-in-1 設計,可對應 Standard、Nano 與 Noble Wedge 三種常見 Security Slot,並以鑰匙搭配 Push-to-Lock 的方式操作。針對大量部署情境,也可透過 Master Key System,讓設備實體安全與管理需求進一步整合。
從設備生命週期出發,重新思考企業設備安全
當 Device Lifecycle 延長,一套合適的實體安全方案,不只是設備採購時附加的一項配件,而是能夠配合裝置結構、使用環境與管理需求,在更長的設備生命週期中持續發揮作用。從 Standard、Nano、Wedge 等不同 Security Slot,到沒有傳統鎖孔的 MacBook;從個人工作設備,到企業與教育環境的大量部署,裝置持續改變,對安全的需求也隨之演進。
自 1978 年成立以來,SINOX 持續累積鎖具、安全機構與電腦周邊安全產品的研發及製造經驗。除了現有的 Computer Security Solution,也透過 OEM、ODM與 JDM等合作模式,從產品設計、機構整合、測試驗證到量產製造,與全球客戶共同開發符合不同設備、市場及使用情境的安全解決方案。
從單一筆記型電腦,到企業多元的 IT 設備環境,實體安全都應隨著 Device Lifecycle 與使用情境持續調整。SINOX 持續從實際使用需求出發,探索實體安全在企業設備中的更多可能,朝著成為全球領先的安全解決方案提供商持續邁進。
